勒索病毒,不会敲门
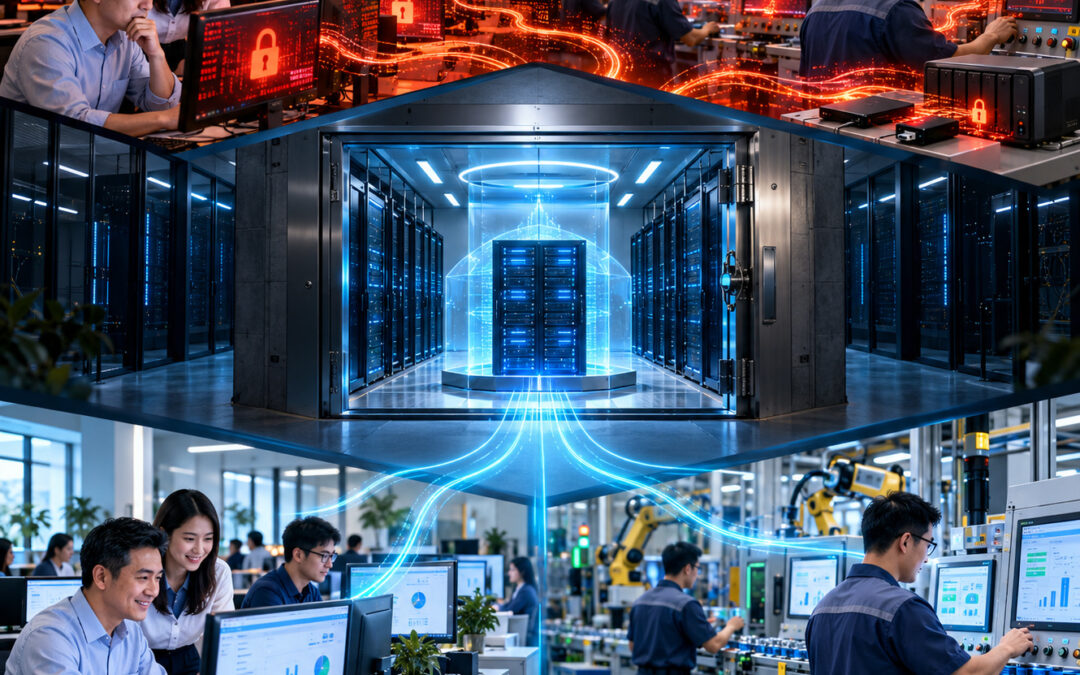
它悄无声息地进来,瞬间加密一切,而且第一个就去端掉你的备份。它唯一碰不到的那份副本,才是你敢说”不”的底气。
2018年8月3日深夜,全球最先进的晶圆代工厂台积电中招了,元凶是”想哭”(WannaCry)勒索病毒的一个变种。它没有黑客破门,也没有内鬼接应:一台新设备在新竹厂区联网前未经隔离与扫描,就接入了产线,病毒顺着运行着未打补丁Windows 7 的生产设备,蔓延到新竹、台南、台中共五座厂。短短时间,全球最尖端的产线停摆约三天,损失逾十亿元人民币。台积电董事长的总结是一句很重的话:”没有内鬼,也没有黑客,完全是人为的疏忽。”(新浪科技)
这就是勒索病毒的本质,浓缩在一次事件里:它不会敲门。它不会在前门跟你谈判,而是悄悄溜进来,常常潜伏数日乃至数周,各类调查显示潜伏期的中位数约为两周,一边摸清你的网络,一边寻找最要害的东西。然后,在它选定的那一刻,把一切同时加密。没有预警,也没有你本可以察觉的”逐渐变慢”。多数企业第一次意识到出事,是每一块屏幕上都跳出了一封勒索信。
而且它比多数老板想得更狡猾,因为它专挑那个能救你的东西下手。备份,是你的逃生通道,所以攻击者第一个就去端它。Sophos 的调查显示,94% 的勒索攻击中,犯罪者会专门去破坏受害者的备份;一旦得手,恢复的账单要高出约八倍。一份和你的生产系统放在同一个网络、同一台服务器、同一栋楼里的备份,对勒索病毒而言根本不是保险,而只是又一批能被它一并锁死的数据。
正因如此,一份备份只有在”勒索病毒够不到”时,才算得上最后一道防线。这意味着一份离线或”不可篡改”的副本,所谓不可篡改,就是一旦写入便无法被更改或删除,并且存放在与你日常系统分开的地方。把这一件事做对,整个攻防的天平就翻转了。攻击者的威胁是”要么付钱,要么失去一切”;而一份干净、碰不到的备份,让你能这样回答:我们自己恢复,我们不付。这一句话,就是”难受一周”和”关门大吉”之间的全部区别。
这些离你并不远。在马来西亚,针对企业的勒索攻击在 2025 年上升了 42%,而中小企业被专门盯上,正因为它们的备份习惯参差不齐;放眼国内,《网络空间安全态势分析报告》也显示,制造业是我国勒索攻击中受害最严重的行业,因为停工代价太高。BigBand 会把一份干净、加密的数据副本,放在赛城(Cyberjaya)的 Tier III 数据中心,离线并与你的办公场所分离,让勒索病毒无法加密它;再配上托管式恢复,由一支马来西亚团队真正把你带回来。二十年在本地做同一件事的经验,正是“最坏那天你仍有东西可恢复“这句承诺的底气。
“勒索病毒第一个就去端你的备份,因为它钩不到的那份副本,正是你敢拒绝付钱的唯一底气。”
BigBand 顾问团队
- 它够得到吗?是否至少有一份副本离线或不可篡改,让你网络里的勒索病毒根本碰不到?
- 它是分开的吗?有没有一份副本,存放在你自己的办公场所和日常系统之外?
- 它真的能用吗?你上一次成功地从它恢复,是什么时候?还是只是默认”它应该在那儿”?
下一步该做什么
BigBand,您的业务持续运营伙伴。
资料来源
- 新浪科技,台积电产线”中毒”停摆三天、损失逾十亿元(2018年8月,”想哭”勒索病毒变种):
https://tech.sina.com.cn/it/2018-08-12/doc-ihhqtawx1453502.shtml - Sophos,勒索攻击中备份被攻陷的研究(94% 专门针对备份、恢复成本约八倍):
https://www.sophos.com/en-us/blog/the-impact-of-compromised-backups-on-ransomware-outcomes - The Register,印尼国家数据中心遭勒索、一处机房 98% 数据无备份:
https://www.theregister.com/2024/07/01/indonesian_president_orders_datacenter_audit/ - 《网络空间安全态势分析报告(2024)》转引,制造业为我国勒索攻击受害最严重行业:
https://blog.csdn.net/cc18629609212/article/details/142089648