3-2-1 备份法则
最简单、却几乎什么都扛得住的备份策略,以及让它连勒索病毒也扛得住的那一次升级。
关于保护数据,如果你只记得一件事,就记这一条:为你的数据保留 3 份副本,存放在 2 种不同的存储介质上,其中 1 份放在异地。这就是”3-2-1 备份法则”。它不是哪家厂商的口号,而是美国网络安全与基础设施安全局(CISA)推荐的做法,也是 IT 专业人士信任了二十年的默认标准,因为它简单到真能执行得下去,又稳健到几乎什么意外都扛得住。
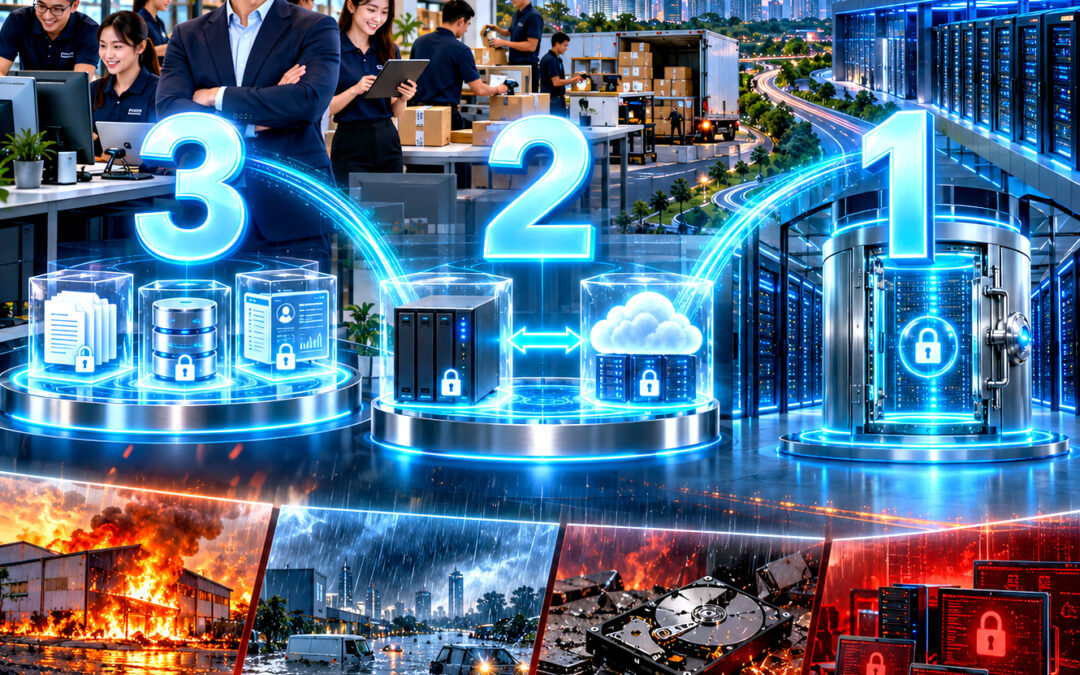
它的巧妙之处在于:每一个数字,都在防住一种不同的灾难,所以没有任何单一事件,能一次带走你所有的副本。重点不是为了”多”而多备几份,而是火灾、失窃、硬盘损坏、手滑误删,每一样都只能击垮较弱方案里的某一环,而 3-2-1 的设计,恰恰让它们谁都无法同时击垮三份副本。下面就讲清每个数字到底管什么。
三个数字,分别是什么意思
- 3 份数据副本。你正在用的原件,再加两份备份。一份备份永远不够,因为你需要它的那天,往往正是你发现它失效的那天。两份,才给你第二次机会。
- 2 种不同的存储介质。别把两份备份放在同一种设备上。比如一份在移动硬盘、一份在云端。万一某一种技术整体失效或被攻击,另一种还安然无恙。
- 1 份异地副本。至少有一份备份,存放在你办公场所之外。正是这一份,救你于那场会把整栋楼连同里面一切都带走的水灾、火灾或盗窃。
你会发现,异地那一份,挑的是最重的担子。两份备份都放在和服务器同一个房间里,确实让人安心,直到那个房间被淹或起火,于是三份副本一起化为乌有。异地副本,才是把”彻底完蛋”变成”只是麻烦一下”的那一份,而这恰恰是多数中小企业省掉、事后又最后悔的一环。
还有一次值得知道的现代升级,因为勒索病毒改变了游戏规则。法则已经长成了 3-2-1-1-0:多出来的那个 1,是一份离线或”不可篡改”的副本,意思是即便攻击者已经进了你的网络,也无法更改或删除它;而那个 0,意味着你已经演练过一次恢复、确认零错误。说白了:一份勒索病毒根本碰不到的副本,外加一个”你的备份真的能用”的证明。如果说 3-2-1 是地基,这就是为我们当下所处的世界,加装的那道升级。
好消息是,最难的那两部分,异地那一份、以及离线、碰不到的那一份,恰恰是一座数据中心替你做的事。BigBand 会把一份干净、加密的数据副本异地存放在赛城(Cyberjaya)的 Tier III 数据中心,与你的办公场所分离并加锁,让勒索病毒够不着,一步就同时搞定了“1 份异地“和“1 份离线“。再配上你自己的本地副本,和一次验证过的恢复,你就在没有额外头疼的情况下,跑通了完整的 3-2-1-1-0。二十年在本地做同一件事的经验,正是这份可靠的来源。
“两份备份都放在服务器同一个房间里,让人安心,直到房间被淹。真正救下生意的,是异地那一份。”
BigBand 顾问团队
你的 3-2-1 快速自检
- 数一数副本。你是有三份,正在用的数据加两份备份,还是其实只押在一份上?
- 看一看介质。你的备份是在两种不同的存储上,还是全都挤在同一个地方、同一种格式里?
- 找一找异地那份。有没有至少一份副本在你这栋楼之外,最好还是离线或不可篡改的?如果没有,那就是最该先补上的缺口。
下一步该做什么
BigBand,您的业务持续运营伙伴。
资料来源
- SentinelOne,什么是 3-2-1 备份策略:3 份副本、2 种介质、1 份异地,为 CISA 所推荐:
https://www.sentinelone.com/cybersecurity-101/cybersecurity/3-2-1-backup-strategy/ - AvePoint,3-2-1 法则如何演进为 3-2-1-1-0(1 份离线或不可篡改、0 错误并经恢复验证):
https://www.avepoint.com/blog/backup/what-is-the-3-2-1-backup-rule - Sophos,勒索攻击专门针对备份,这正是”离线/不可篡改副本”为何重要:
https://www.sophos.com/en-us/blog/the-impact-of-compromised-backups-on-ransomware-outcomes